کارفرما: شرکت مهندسی و ساخت توربین مپنا (توگا)
استاندارد مرجع: ISO/IEC 27001
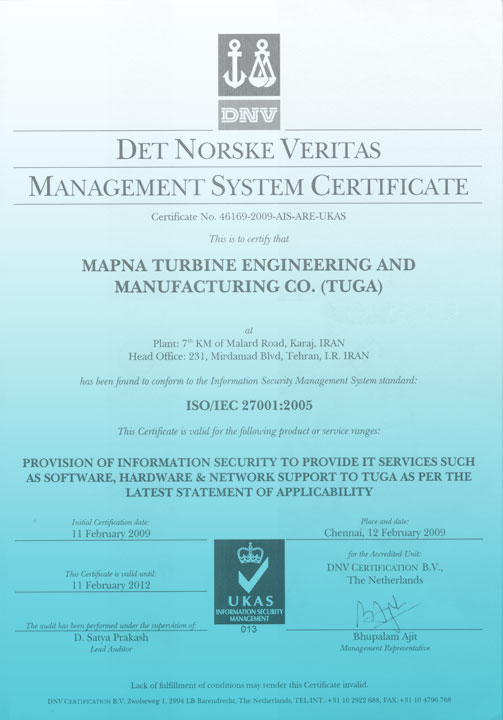
سال اخذ گواهینامه: ۱۳۸۷
شرکت توگا در زمان اجرای پروژه، با دو ضرورت همزمان مواجه بود: حفاظت از اطلاعات فنی و دانش حاصل از همکاری با دارندگان فناوری بینالمللی، و فراهمکردن بستری امن برای توسعه فناوری اطلاعات در سازمانی که از کاربران پیشرو سامانههای سازمانی در ایران به شمار میرفت.
اینفوامن با طراحی و استقرار نظام مدیریت امنیت اطلاعات (ISMS)، راهکاری را دنبال کرد که امنیت را به مجموعهای از کنترلهای فنی محدود نمیکرد؛ بلکه آن را در قالب ترکیبی از زیرساخت امن، راهکارهای فنی، فرایندهای سازمانی و سازوکارهای مدیریتی مستقر میساخت.
معرفی کارفرما
شرکت توگا، از شرکتهای گروه مپنا، در زمان اجرای پروژه نخستین و تنها تولیدکننده داخلی توربینهای گاز و بخار نیروگاهی تحت لیسانس شرکتهای معتبر بینالمللی بود. فعالیت این شرکت، علاوه بر نیاز به حفاظت از اطلاعات سازمانی، مستلزم صیانت از اطلاعات فنی حساس و دانش مرتبط با فناوریهای مورد استفاده بود.
در عین حال، توگا از نظر بهکارگیری فناوری اطلاعات نیز سازمانی پیشرو محسوب میشد و از نخستین شرکتهای ایرانی بود که سامانه برنامهریزی منابع سازمانی SAP را بهصورت جامع پیادهسازی کرده بود. این ترکیب از حساسیت اطلاعات فنی و اتکای گسترده به سامانههای اطلاعاتی، امنیت را به موضوعی فراتر از حفاظت از شبکه و تجهیزات فناوری اطلاعات تبدیل میکرد.
نیاز و مسئله
توگا به راهکاری نیاز داشت که از یک سو حفاظت مؤثر از اطلاعات حساس فنی و سازمانی را تضمین کند و از سوی دیگر، استفاده امن و قابل اتکا از فناوری اطلاعات و ارتباطات را در فعالیتهای جاری و برنامههای توسعه شرکت امکانپذیر سازد.
مسئله اصلی، صرفاً رفع آسیبپذیریهای فنی نبود. امنیت باید بهگونهای مدیریت میشد که در کنار کنترل تهدیدها و مخاطرات، با پیچیدگی سامانههای سازمانی، وابستگیهای فناورانه و نیازهای توسعهای شرکت نیز سازگار باشد.
از این منظر، راهکار مورد نیاز باید سه حوزه را بهصورت یکپارچه پوشش میداد:
- حفاظت فنی: شناسایی و کاهش آسیبپذیریها و تقویت امنیت شبکه و سرویسهای فناوری اطلاعات.
- مدیریت و کنترل سازمانی: تعریف سیاستها، فرایندها، مسئولیتها و روالهای لازم برای مدیریت امنیت اطلاعات.
- پشتیبانی از توسعه: ایجاد زیرساخت و سازوکاری که امکان گسترش استفاده از فناوری اطلاعات را بدون تضعیف الزامات امنیتی فراهم کند.
رویکرد و راهکار اینفوامن
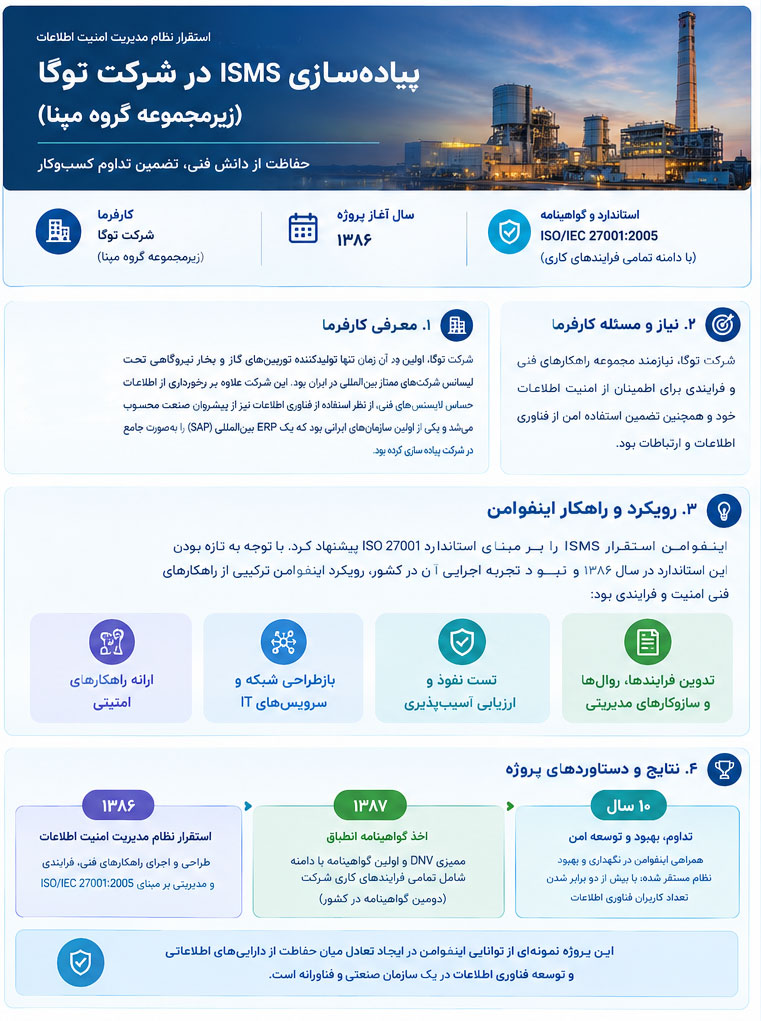
اینفوامن در سال ۱۳۸۶، استقرار نظام مدیریت امنیت اطلاعات بر مبنای استاندارد ISO/IEC 27001 را بهعنوان راهکار اصلی پروژه پیشنهاد داد. در آن مقطع، استاندارد مذکور بهتازگی منتشر شده بود و تجربه عملی استقرار آن در ایران بسیار محدود بود؛ بنابراین، پروژه علاوه بر پاسخگویی به نیازهای امنیتی توگا، مستلزم شکلدادن به یک رویکرد اجرایی متناسب با شرایط واقعی سازمان و الزامات استاندارد نیز بود.
ویژگی اصلی رویکرد اینفوامن، ایجاد توازن میان راهکارهای فنی امنیت و استقرار سازوکارهای مدیریتی و فرایندی بود. بهجای آنکه امنیت اطلاعات به مجموعهای از اقدامات فنی مقطعی یا صرفاً تدوین مستندات محدود شود، اجزای مختلف آن در قالب یک نظام مدیریتی یکپارچه طراحی و اجرا شدند.
این ترکیب باعث شد پروژه از یک برنامه محدود به رفع مشکلات موجود فراتر رود و به ایجاد چارچوبی سازمانیافته برای مدیریت امنیت اطلاعات منجر شود؛ چارچوبی که بتواند همزمان با تغییر نیازهای کسبوکار و توسعه فناوری اطلاعات، مبنای تداوم و بهبود اقدامات امنیتی قرار گیرد.
نتایج و دستاوردهای پروژه
یکی از نخستین تجربههای استقرار ISO/IEC 27001 در ایران
پروژه استقرار نظام مدیریت امنیت اطلاعات در شرکت توگا در سال ۱۳۸۶ آغاز شد؛ در دورهای که استاندارد ISO/IEC 27001:2005 بهتازگی منتشر شده بود و تجربه اجرایی استقرار آن در کشور بسیار محدود بود.
توگا پس از اجرای پروژه و طی ممیزی شرکت DNV، در سال ۱۳۸۷ موفق به دریافت گواهینامه انطباق با این استاندارد شد. بر اساس سوابق پروژه، این گواهینامه دومین گواهینامه انطباق با استاندارد در کشور و نخستین گواهینامه با دامنهای شامل تمامی فرایندهای کاری شرکت بود.
اهمیت این دستاورد در آن بود که امنیت اطلاعات در قالب یک نظام مدیریتی با دامنهای جامع مستقر شد؛ نظامی که حفاظت از اطلاعات حساس فنی و سازمانی را با الزامات استفاده از فناوری اطلاعات در یک مجموعه صنعتی و فناورانه پیوند میداد.
توسعه فناوری اطلاعات بر بستر یک نظام مدیریتی پایدار
یکی از وجوه متمایز پروژه، محدودنماندن همکاری به استقرار اولیه و اخذ گواهینامه بود. اینفوامن در سالهای بعد نیز بهعنوان مشاور، در کنار شرکت توگا برای نگهداری و بهبود نظام مدیریت امنیت اطلاعات مستقرشده حضور داشت.
در دهه پس از اجرای پروژه، تعداد کاربران فناوری اطلاعات شرکت بیش از دو برابر شد و توسعه خدمات و زیرساختهای فناوری اطلاعات بر مبنای نظام مدیریتی مستقرشده یا سازوکارهای ایجادشده در همان پروژه دنبال شد.
این تجربه نشان میدهد که استقرار نظام مدیریت امنیت اطلاعات، در صورت همراهی با نگهداری و بهبود مستمر، میتواند فراتر از یک پروژه مقطعی یا الزام اخذ گواهینامه عمل کند و به بستری برای توسعه امن فناوری اطلاعات در طول زمان تبدیل شود.
ترکیب تخصص فنی با رویکرد نظاممند مدیریتی
در این پروژه، ارزیابیهای فنی امنیت، آزمون نفوذ، ارزیابی آسیبپذیریها، بازطراحی امنیتمحور شبکه و سرویسهای فناوری اطلاعات و تدوین فرایندها و سازوکارهای مدیریتی، اجزای مکمل یک راهکار یکپارچه بودند.
این رویکرد، امنیت اطلاعات را نه صرفاً مجموعهای از ابزارها و کنترلهای فنی و نه صرفاً مجموعهای از مستندات و رویهها، بلکه نظامی متشکل از قابلیتهای فنی، فرایندهای سازمانی و سازوکارهای مدیریتی در نظر میگرفت.
تجربه توگا نمونهای از رویکرد اینفوامن به حل مسائل پیچیده امنیت اطلاعات است: ایجاد تعادل میان حفاظت از داراییهای اطلاعاتی، الزامات عملیاتی سازمان و نیاز به توسعه مستمر فناوری اطلاعات.