کارفرما: گروه مپنا
آغاز پروژه: ۱۳۸۷
محور تخصصی: ارزیابی ریسک، ISMS و حکمرانی امنیت اطلاعات
چگونه میتوان امنیت اطلاعات را در یک گروه بزرگ صنعتی بهصورت هماهنگ مدیریت کرد، بدون آنکه استقلال عملیاتی و نیازهای اختصاصی شرکتهای زیرمجموعه نادیده گرفته شود؟
پروژه اینفوامن در ۱۰ شرکت گروه مپنا با پاسخ به همین مسئله شکل گرفت. بهجای آنکه هر شرکت بهصورت جداگانه و بدون چارچوب مشترک به ارزیابی و مدیریت مخاطرات امنیت اطلاعات بپردازد، یک رویکرد گروهی طراحی شد که اهداف کلان و معیارهای پذیرش ریسک را در سطح گروه هماهنگ میکرد و تعیین اقدامات اجرایی را بر مبنای شرایط هر شرکت امکانپذیر میساخت.
در این الگو، ارزیابی مخاطرات امنیت اطلاعات به نقطه اتصال میان سیاستگذاری در سطح گروه و تصمیمگیری اجرایی در سطح شرکتها تبدیل شد؛ رویکردی که زمینه استقرار هماهنگ نظامهای مدیریت امنیت اطلاعات را در مجموعهای متنوع از شرکتهای صنعتی، فنی و مهندسی فراهم میکرد.
معرفی کارفرما
گروه مپنا مجموعهای از شرکتهای صنعتی، تولیدی، فنی و مهندسی و پیمانکاری اجرایی است که فعالیت خود را با تمرکز بر حوزه انرژی و برق توسعه داد. ساختار گروهی این مجموعه، فعالیت شرکتهایی با تخصصها و مأموریتهای متفاوت را در چارچوب یک گروه صنعتی بزرگ امکانپذیر کرده است.
در زمان اجرای پروژه، شرکتهای گروه مپنا علاوه بر برخورداری از ظرفیتهای فنی و مهندسی و فعالیت در حوزه فناوریهای تخصصی، از فناوری اطلاعات بهطور گسترده برای پشتیبانی از فرایندهای کسبوکار استفاده میکردند. تعاملات متعدد میان شرکتهای گروه، گردش اطلاعات در سطح سازمانی و اهمیت اطلاعات فنی و تجاری، امنیت اطلاعات را به موضوعی فراتر از مسئولیت مستقل واحد فناوری اطلاعات هر شرکت تبدیل میکرد.
در چنین ساختاری، تصمیمهای امنیتی هر شرکت میتوانست بر سطح مخاطرات، ارتباطات و قابلیت اتکای سایر بخشهای گروه نیز اثرگذار باشد. در نتیجه، مدیریت امنیت اطلاعات به رویکردی نیاز داشت که ضمن توجه به ویژگیهای هر شرکت، امکان تعیین جهتگیریها و معیارهای مشترک را در سطح گروه فراهم کند.
نیاز و مسئله پروژه
با توجه به ساختار گروه مپنا و گستردگی تعاملات میان شرکتهای زیرمجموعه، استقرار نظام مدیریت امنیت اطلاعات بهصورت مجموعهای از پروژههای مستقل و فاقد چارچوب مشترک، نمیتوانست بهتنهایی پاسخگوی نیازهای گروه باشد. از سوی دیگر، تحمیل یک راهکار کاملاً یکسان به همه شرکتها نیز با تفاوت در مأموریت، زیرساخت فناوری اطلاعات، فرایندهای کسبوکار و سطح مخاطرات آنها سازگار نبود.
مسئله اصلی، ایجاد تعادل میان دو ضرورت بود:
- هماهنگی و هدایت متمرکز: تعیین جهتگیریهای مشترک امنیت اطلاعات و ایجاد مبنایی یکسان برای ارزیابی مخاطرات و تصمیمگیری درباره سطح قابل قبول آنها در شرکتهای گروه.
- اجرای متناسب با شرایط هر شرکت: امکان انتخاب و اجرای راهکارهای امنیتی بر اساس مخاطرات شناساییشده، ویژگیهای عملیاتی و نیازهای اختصاصی هر شرکت، در چارچوب جهتگیریهای مصوب گروه.
این مسئله مستلزم تفکیک روشن میان تصمیمهایی بود که باید در سطح گروه اتخاذ میشدند و تصمیمهایی که بهتر بود در اختیار هر شرکت باقی بمانند. بهویژه، تعیین سطح قابل قبول مخاطرات نباید صرفاً به انتخابهای پراکنده و متفاوت شرکتها واگذار میشد؛ در مقابل، یکسانسازی اقدامات اجرایی نیز نباید مانع پاسخگویی به مخاطرات خاص هر شرکت میشد.
بر همین اساس، در سال ۱۳۸۷، ده شرکت گروه که از زیرساخت مستقل و نسبتاً بالغتری در حوزه فناوری اطلاعات برخوردار بودند، بهعنوان دامنه اجرایی فاز نخست انتخاب شدند.
رویکرد و راهکار اینفوامن
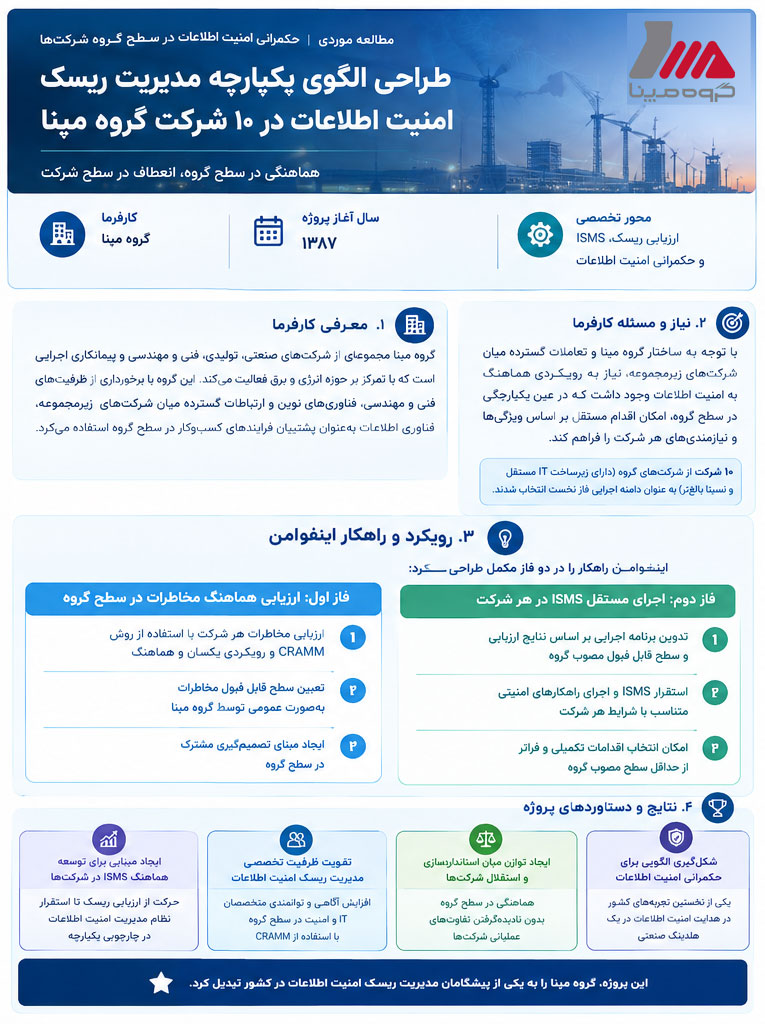
اینفوامن راهکار را در قالب دو فاز مکمل طراحی کرد: نخست، ایجاد چارچوب مشترک ارزیابی مخاطرات و تعیین معیارهای پذیرش ریسک در سطح گروه؛ سپس، اجرای مستقل پروژه استقرار ISMS در هر شرکت بر مبنای نتایج ارزیابی و الزامات تعیینشده.
فاز اول: ارزیابی هماهنگ مخاطرات در سطح گروه
در فاز نخست، پروژهای جامع با زمانبندی و سازوکارهای کنترلی هماهنگ برای ده شرکت تعریف شد. اینفوامن ارزیابی مخاطرات امنیت اطلاعات را در هر شرکت با استفاده از روش و ابزار CRAMM انجام داد.
CRAMM در آن زمان روشی شناختهشده برای ارزیابی و مدیریت مخاطرات امنیت اطلاعات بود که شناسایی و ارزشگذاری داراییها، ارزیابی تهدیدها و آسیبپذیریها و تعیین اقدامات مقابلهای را پوشش میداد. گزارش فنی آژانس امنیت سایبری اتحادیه اروپا (ENISA) در سال ۲۰۰۶ نیز CRAMM را روشی مناسب برای سازمانهای بزرگ، از جمله نهادهای دولتی و مجموعههای صنعتی، معرفی کرده است.
استفاده از یک روش مشترک، امکان ارزیابی نظاممند مخاطرات در شرکتهای مختلف را فراهم میکرد و مبنای لازم را برای تصمیمگیری هماهنگ در سطح گروه به وجود میآورد.
تعیین سطح قابل قبول مخاطرات در سطح گروه
پس از تکمیل ارزیابیها، نتایج بهعنوان مبنای تصمیمگیری مدیریتی در اختیار گروه مپنا قرار گرفت. در این مرحله، شرکت مپنا سطح قابل قبول مخاطرات را بهصورت عمومی برای شرکتهای گروه تعیین میکرد.
به این ترتیب، ارزیابی ریسک صرفاً به تهیه فهرستی از تهدیدها و آسیبپذیریها محدود نمیشد؛ نتایج آن در تصمیمگیری درباره میزان مخاطرات قابل پذیرش و ضرورت اجرای اقدامات اصلاحی و کنترلی نقش پیدا میکرد.
فاز دوم: اجرای مستقل ISMS در هر شرکت
پس از تعیین چارچوب گروهی، هر شرکت بر مبنای نتایج ارزیابی مخاطرات خود و با در نظر گرفتن سطح قابل قبول مصوب گروه، پروژه فاز دوم را برای اجرای راهکارهای مورد نیاز، استقرار ISMS و اخذ گواهینامه انطباق با ISO 27001 دنبال میکرد.
این الگو، ضمن حفظ هماهنگی در سطح گروه، اختیار تصمیمگیری اجرایی را نیز در سطح شرکتها نگه میداشت. افزون بر این، هر شرکت میتوانست بنا بر تشخیص خود، اقدامات تکمیلی و سختگیرانهتری از حداقل سطح مورد انتظار گروه انتخاب و اجرا کند.
نتایج و دستاوردهای پروژه
شکلگیری الگویی برای حکمرانی امنیت اطلاعات در سطح گروه
مهمترین وجه تمایز پروژه، انتقال موضوع امنیت اطلاعات از سطح اقدامات منفرد شرکتها به سطحی از هدایت و تصمیمگیری مشترک در گروه بود. در این الگو، هماهنگی گروهی صرفاً به تدوین سیاستهای کلان محدود نمیشد؛ ارزیابی مخاطرات و تعیین سطح قابل قبول آنها نیز به بخشی از سازوکار تصمیمگیری در سطح گروه تبدیل شده بود.
بر اساس سوابق پروژه، این تجربه از نخستین نمونهها و بهنوعی تجربهای کمنظیر در ایران بود که در آن هدایت امنیت اطلاعات در یک هلدینگ صنعتی، هم در سطح سیاستگذاری و هم در سطح مدیریت مخاطرات شرکتهای زیرمجموعه دنبال میشد.
ایجاد توازن میان استانداردسازی و استقلال شرکتها
پروژه نشان داد که یکپارچگی امنیت اطلاعات در سطح گروه الزاماً به معنای یکسانبودن همه اقدامات امنیتی نیست. تعیین معیارهای مشترک برای پذیرش مخاطرات، در کنار ارزیابی اختصاصی هر شرکت و اختیار اجرای اقدامات متناسب با شرایط آن، امکان ایجاد هماهنگی را بدون نادیدهگرفتن تفاوتهای عملیاتی فراهم میکرد.
این ویژگی برای گروههایی که از شرکتهای متعدد با مأموریتها، زیرساختها و نیازهای متفاوت تشکیل شدهاند، اهمیت ویژهای دارد؛ زیرا میتوانند جهتگیری و حدود قابل قبول مخاطرات را در سطح گروه تعیین کنند و در عین حال، انتخاب راهکارهای اجرایی را به شرایط واقعی هر شرکت وابسته سازند.
تقویت ظرفیت تخصصی مدیریت ریسک امنیت اطلاعات
استفاده هماهنگ از روش CRAMM در ده شرکت، علاوه بر فراهمکردن مبنای مشترک ارزیابی مخاطرات، زمینه آشنایی عملی متخصصان فناوری اطلاعات و امنیت شرکتهای گروه با رویکردهای ساختاریافته مدیریت ریسک را فراهم کرد.
در شرایطی که مدیریت ریسک امنیت اطلاعات در ایران هنوز در مراحل اولیه توسعه تجربه اجرایی قرار داشت، اجرای این پروژه به ایجاد تجربه و افزایش توانمندی تخصصی در سطح گروه کمک کرد. این ظرفیت، پشتوانهای برای ادامه مسیر استقرار ISMS در شرکتهای مشارکتکننده و تصمیمگیری مبتنی بر مخاطرات شناساییشده بود.
ایجاد مبنایی برای توسعه هماهنگ ISMS در شرکتهای گروه
تفکیک فاز گروهی از فاز اجرایی شرکتها، مسیر حرکت از ارزیابی مخاطرات تا استقرار نظام مدیریت امنیت اطلاعات را روشن کرد. در نتیجه، شرکتها بهجای آغاز پروژههای مستقل بدون معیار مشترک، میتوانستند اجرای اقدامات امنیتی خود را در چارچوبی هماهنگ و مبتنی بر نتایج ارزیابی ریسک پیش ببرند.
این تجربه، ظرفیت اجرای برنامههای امنیت اطلاعات را در سطح یک گروه صنعتی بزرگ تقویت کرد و نمونهای از کاربرد مدیریت ریسک بهعنوان پیوند میان تصمیمگیری مدیریتی و اقدامات اجرایی امنیت اطلاعات به شمار میرود.